Protokoły email: SMTP, IMAP czy POP3, SPF, DKIM i inne – kompletny przewodnik
 Kinga, marketing
Czy konfigurujesz firmowy adres email po raz pierwszy, ustawiasz domenę do wysyłki kampanii marketingowych, czy budujesz infrastrukturę dla emaili transakcyjnych – prędzej czy później natkniesz się na protokoły email.
Protokoły te gwarantują, że wiadomość dotrze od nadawcy do odbiorcy. Zajmują się one wszystkim – od sposobu wysyłania i odbierania emaili po ich formatowanie i weryfikację autentyczności na każdym etapie przesyłania.
Być może zastanawiasz się już, jaka jest różnica między IMAP a POP3, co to jest protokół SMTP albo po co w ogóle ustawiać SPF, DKIM i DMARC.
Ten artykuł odpowiada na wszystkie te pytania. Wyjaśniamy, czym są protokoły email, jak działają i co musisz wiedzieć w zależności od tego, co chcesz osiągnąć.
Czym są protokoły email?
Protokół email to zestaw reguł definiujących, jak wiadomości są formatowane, przesyłane i odbierane między serwerami a klientami pocztowymi.
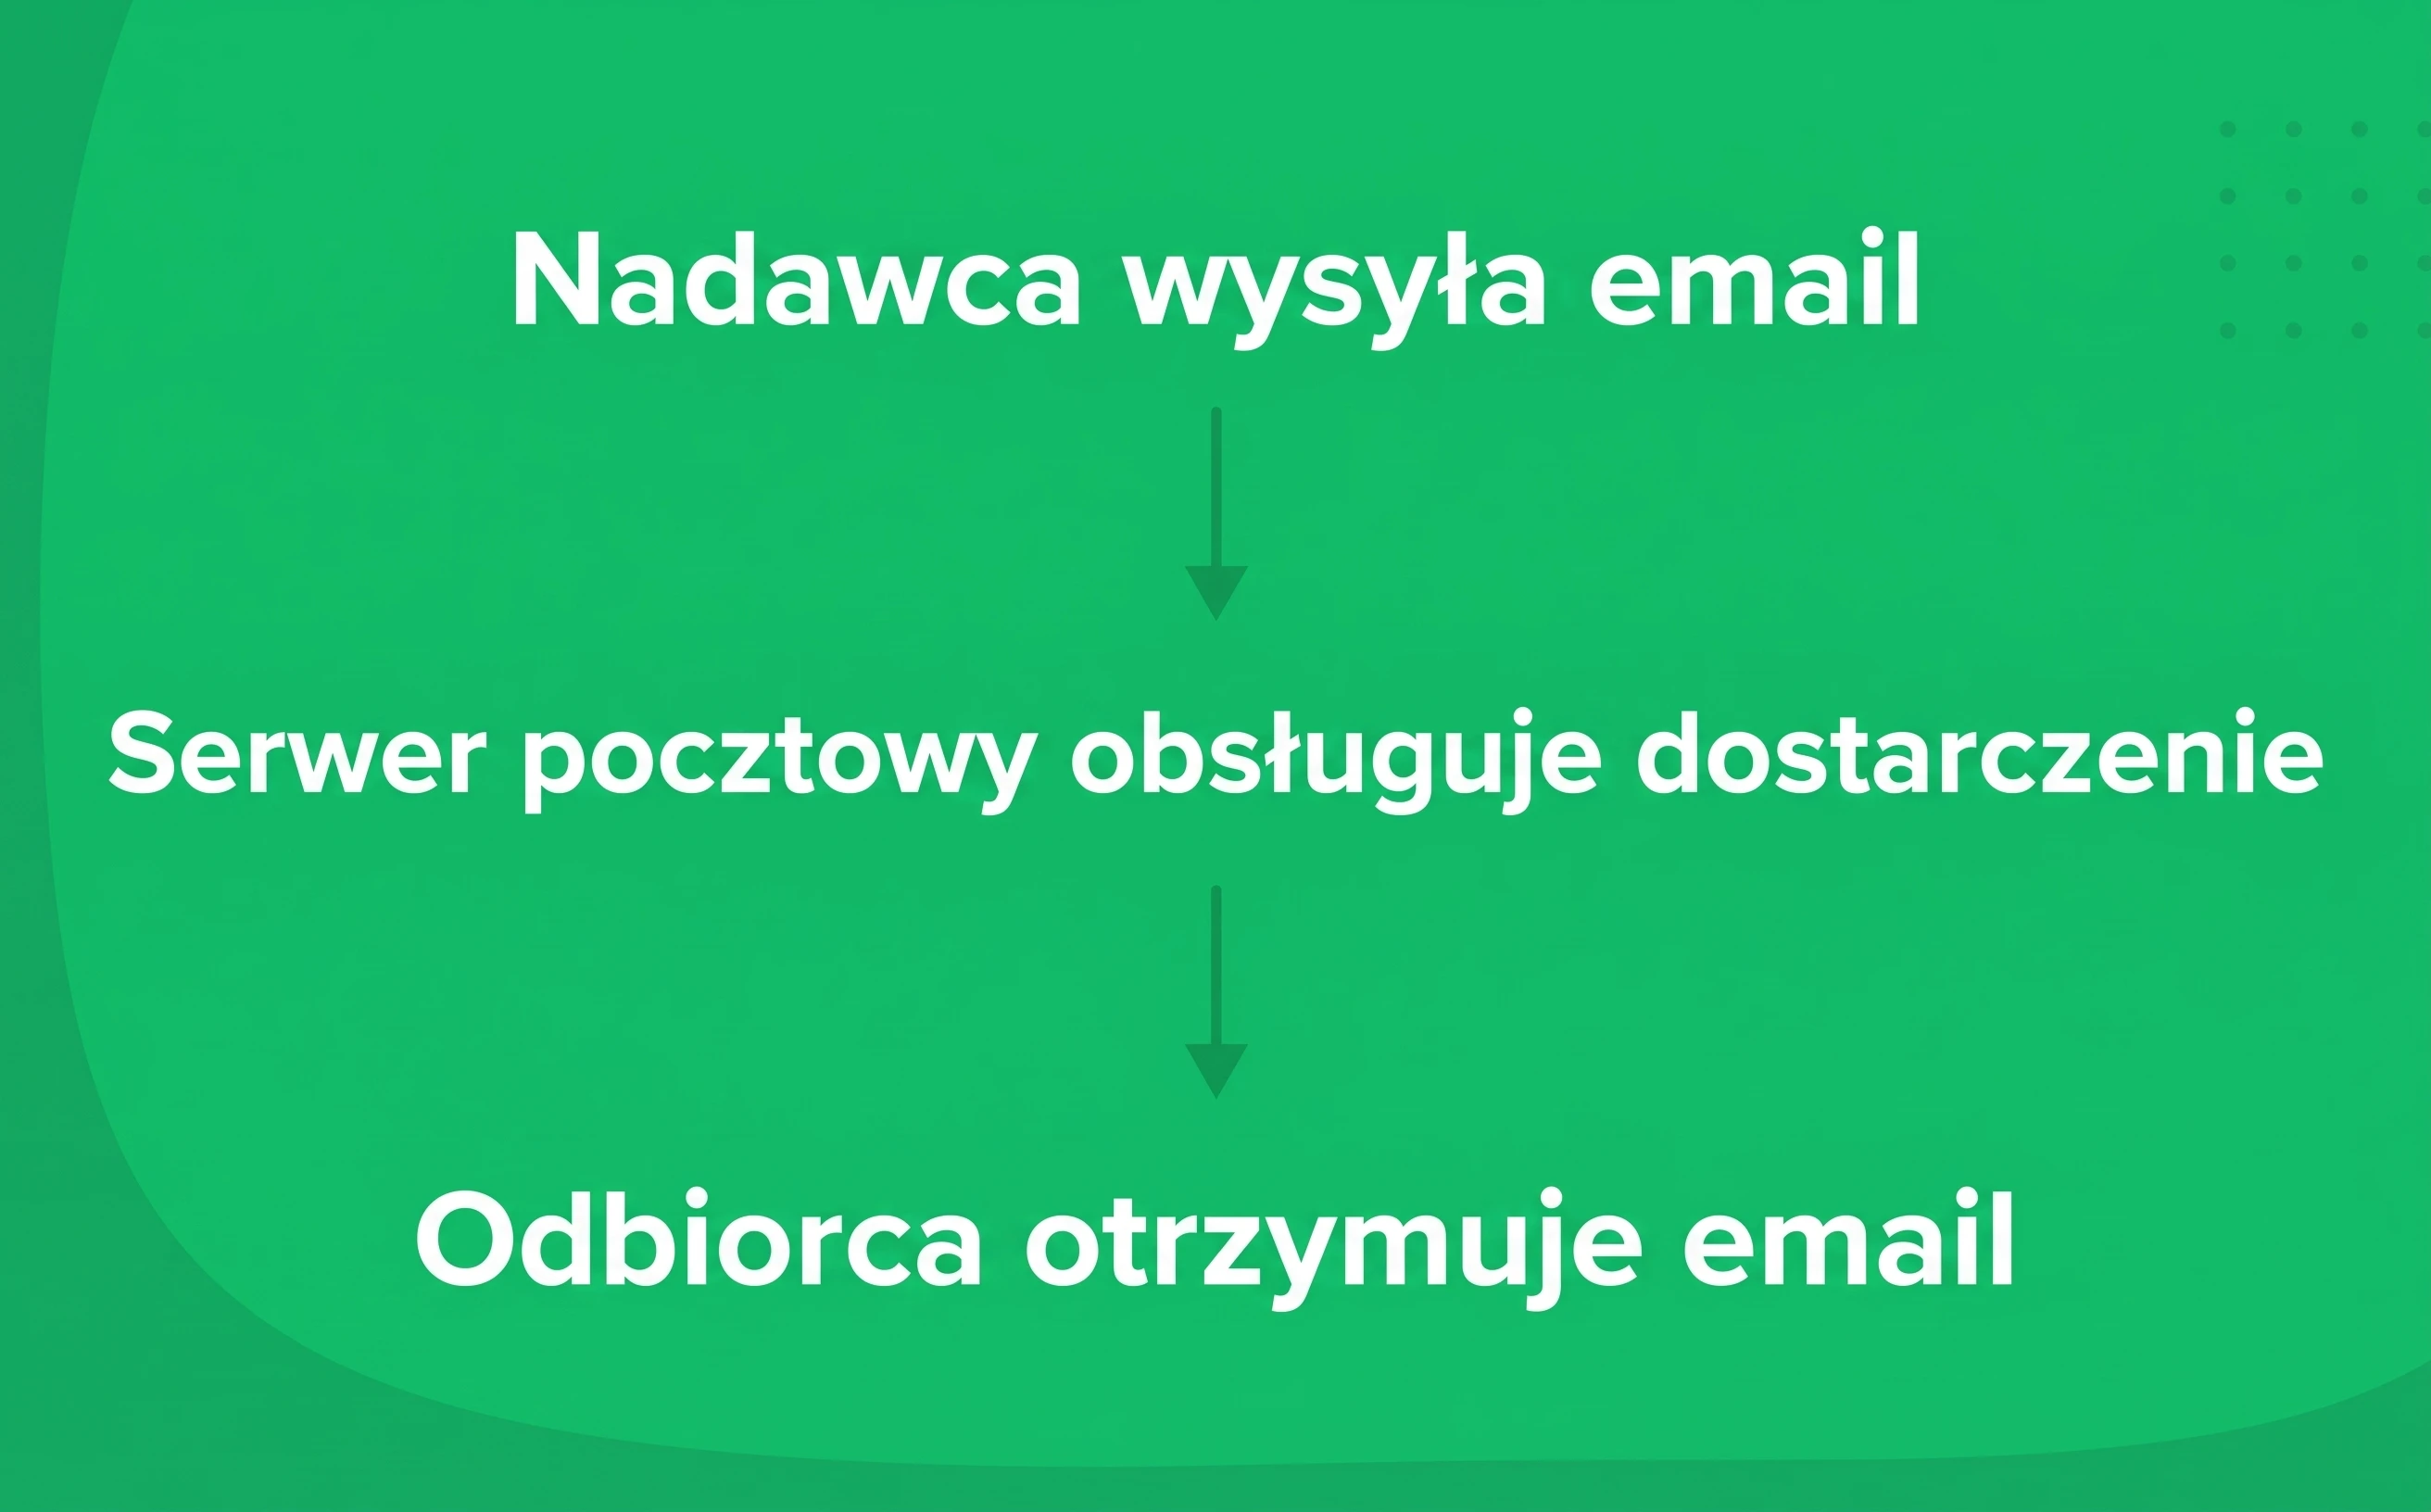
Można o tym myśleć jak o wspólnym języku, który pozwala różnym systemom ze sobą rozmawiać. Dzięki protokołom email przesłany z Gmaila trafia do skrzynki Outlooka, Yahoo lub dowolnego innego serwisu – bez względu na to, kto i na jakiej platformie go wysyła. Grafika poniżej pokaże Ci, jak to działa.
Oto główne protokoły odpowiadające za poszczególne etapy podróży wiadomości:
Wysyłanie (SMTP): protokół SMTP (Simple Mail Transfer Protocol) przenosi wiadomość od nadawcy do serwera poczty wychodzącej, a następnie przekazuje ją do serwera odbiorcy
Odbieranie (IMAP i POP3): protokoły IMAP i POP3 pozwalają klientowi pocztowemu pobierać wiadomości z serwera. IMAP synchronizuje wiadomości na wszystkich urządzeniach, POP3 pobiera je na jedno
Formatowanie (MIME): protokół MIME definiuje, co wiadomość może zawierać poza zwykłym tekstem – załączniki, HTML, obrazy, dzięki czemu email nie ogranicza się wyłącznie do nieformatowanego tekstu
Uwierzytelnianie (SPF, DKIM, DMARC): potwierdzają, że wiadomość pochodzi od nadawcy, za którego się podaje, oraz że nie została zmodyfikowana podczas przesyłania, chroniąc użytkownika przed fałszowaniem adresów email i oszustwami
Szyfrowanie (TLS, STARTTLS, S/MIME, PGP/GPG): te protokoły szyfrują wiadomość i/lub połączenie, przez które jest ona przesyłana, dzięki czemu jej treść pozostaje nieczytelna dla każdego, kto przechwyci ją w trakcie przesyłania.
W kolejnych sekcjach omawiamy każdy z tych protokołów szczegółowo.
1. Co to jest protokół SMTP?
Protokół SMTP (Simple Mail Transfer Protocol) to standard używany do wysyłania emaili – zarówno od klienta do serwera, jak i między serwerami, aż wiadomość dotrze do celu.
Gdy ktoś klika „wyślij", klient pocztowy łączy się z serwerem poczty wychodzącej przez protokół SMTP i przekazuje mu wiadomość. Serwer przejmuje odpowiedzialność za jej dalsze przekazywanie – często przez kilka serwerów pośrednich – aż dotrze do serwera odbiorcy.
W tle serwery SMTP komunikują się za pomocą poleceń:
HELO/EHLO – przedstawia klienta serwerowi za pomocą nazwy domeny
MAIL FROM – podaje adres nadawcy
RCPT TO – podaje adres odbiorcy lub odbiorców
Jeśli coś pójdzie nie tak – np. adres jest nieprawidłowy lub połączenie zostanie odrzucone – protokół SMTP zwraca kod błędu wskazujący, gdzie doszło do problemu.
Jeśli tworzysz infrastrukturę do obsługi emaili związanych z transakcjami lub zajmujesz się jej naprawą, to właśnie z warstwą SMTP będziesz mieć do czynienia najczęściej. Usługa przekaźnika SMTP, taka jak MailerSend, może pomóc Ci w szybkiej konfiguracji.
Port SMTP – który wybrać?
Wiadomości SMTP przesyłane są przez porty sieciowe. Wybór portu wpływa na bezpieczeństwo i funkcjonalność. Oto cztery porty SMTP, z którymi możesz się zetknąć:
Port 25: oryginalny port SMTP, używany do przekazywania poczty między serwerami. Większość dostawców internetu blokuje ruch wychodzący na porcie 25, żeby ograniczyć spam. Rzadko stosowany do bezpośredniej wysyłki
Port 587: standardowy port SMTP do wysyłki emaili z klienta do serwera. Zazwyczaj używany z STARTTLS, który szyfruje połączenie w trakcie sesji. To port, z którego korzysta większość nowoczesnych klientów pocztowych i aplikacji
Port 465: starszy port SMTP z szyfrowaniem SSL od samego początku połączenia, zamiast upgradowania go w trakcie. Przez jakiś czas wypierany przez port 587 z STARTTLS, ale wraca do łask, bo omija podatność na atak downgrade
Port 2525: port nieoficjalny, ale szeroko obsługiwany przez dostawców usług emailowych i hostingowych jako zamiennik portu 587, gdy ten jest zablokowany. Obsługuje TLS i zachowuje się jak port 587
Większość klientów pocztowych i platform do email marketingu konfiguruje protokół SMTP i szyfrowane porty automatycznie, więc nie musisz robić tego samodzielnie.
Jeśli jednak chcesz skonfigurować SMTP na własną rękę, uzupełnij dane uwierzytelniające (nadawca i nazwa serwera) w ustawieniach klienta pocztowego i wybierz port.
IMAP czy POP3? Czym się różnią i który wybrać?
IMAP i POP3 to protokoły email służące do pobierania wiadomości z serwera pocztowego. Realizują to samo zadanie, ale robią to w zupełnie inny sposób – i właśnie dlatego wybór między nimi ma znaczenie.
Co to jest IMAP?
Protokół IMAP (Internet Message Access Protocol) przechowuje wiadomości na serwerze pocztowym i synchronizuje je na wszystkich urządzeniach mających dostęp do konta. Jeśli przeczytasz wiadomość na telefonie, na laptopie też pojawi się jako przeczytana.
IMAP oferuje dwa porty:
Port 143: port domyślny (bez szyfrowania, chyba że połączenie zostanie zaktualizowane przez STARTTLS)
Port 993 (IMAPS): bezpieczny port preferowany przez klientów pocztowych
IMAP to dziś standard dla zespołów obsługujących wiele skrzynek i korzystających z kilku urządzeń jednocześnie – a to zdecydowana większość użytkowników.
Co to jest POP3?
Protokół POP3 (Post Office Protocol) działa inaczej: pobiera wiadomości na jedno urządzenie i po czym usuwa je z serwera. Oszczędza miejsce na serwerze i pozwala przeglądać emaile bez dostępu do internetu.
POP3 ma sens, gdy korzystasz z poczty wyłącznie na jednym komputerze i połączenie internetowe jest niestabilne – ale w erze wielourządzeniowości stracił na popularności.
POP3 oferuje dwa porty:
Port 110: port domyślny
Port 995: bezpieczna, szyfrowana opcja – preferowana ze względów bezpieczeństwa
W większości przypadków odpowiedź brzmi: IMAP. Wiadomości zostają zsynchronizowane na serwerze i dostępne na wszystkich urządzeniach bez ryzyka, że wiadomość utknęła tylko na jednym z nich. IMAP jest też domyślną opcją w większości nowoczesnych serwisów pocztowych.
Kiedy rozważyć POP3:
Dostęp z jednego urządzenia: jeśli sprawdzasz pocztę wyłącznie na jednym komputerze, POP3 sprawdzi się dobrze
Ograniczona przestrzeń na serwerze: POP3 pobiera i usuwa wiadomości z serwera, co pomaga przy małych limitach miejsca
Praca offline: wiadomości zapisane lokalnie są dostępne bez dostępu do internetu
Co to jest protokół MIME?
Protokół MIME (Multipurpose Internet Mail Extensions) to standard pozwalający emailom zawierać coś więcej niż zwykły tekst – załączniki, wbudowane obrazy, formatowanie HTML i wiele typów treści.
Przed MIME emailem można było wysłać wyłącznie podstawowy tekst ASCII – bez obrazów, layoutów czy załączników.
MIME rozwiązuje to, dodając nagłówki określające typ treści i sposób jej kodowania. Dzięki temu klient pocztowy wie, jak zinterpretować każdą część wiadomości – czy to kod HTML, wbudowany obraz czy plik PDF.
MIME umożliwia też wysyłanie wiadomości w dwóch wersjach jednocześnie – tekstowej i HTML – na wypadek, gdyby klient pocztowy odbiorcy nie obsługiwał HTML.
Dobra wiadomość: MIME działa w tle i z praktycznego punktu widzenia nie musisz się nim zajmować bezpośrednio.
Czym są protokoły SPF, DKIM i DMARC?
SPF, DKIM i DMARC to protokoły uwierzytelniania email chroniące przed spoofingiem i phishingiem.
SPF (Sender Policy Framework) pozwala właścicielowi domeny opublikować listę serwerów uprawnionych do wysyłania emaili w jego imieniu. Gdy serwer odbiorcy dostaje wiadomość, sprawdza, czy serwer nadawcy znajduje się na tej liście. Jeśli nie – wiadomość wygląda podejrzanie
DKIM (DomainKeys Identified Mail) dodaje cyfrowy podpis do wiadomości wychodzących, generowany kluczem prywatnym domeny nadawcy. Serwer odbiorcy weryfikuje ten podpis za pomocą klucza publicznego w rekordach DNS domeny, potwierdzając, że wiadomość nie została zmodyfikowana i pochodzi z właściwej domeny
DMARC (Domain-based Message Authentication, Reporting, and Conformance) mówi serwerom odbiorców, co zrobić z wiadomością, która nie przeszła weryfikacji SPF lub DKIM: poddać kwarantannie, odrzucić lub przepuścić. Daje też właścicielom domeny wgląd w niepowodzenia uwierzytelniania poprzez raporty
Dostawcy skrzynek pocztowych, tacy jak Gmail czy Yahoo, mocno opierają się na statusie uwierzytelniania przy decydowaniu, czy wiadomość trafi do skrzynki odbiorczej czy do spamu. Jeśli nie skonfigurujesz SPF, DKIM i DMARC, znaczna część Twoich emaili prawdopodobnie nigdy nie dotrze do adresatów.
Co ważne, większość platform do email marketingu, w tym MailerLite, wymaga skonfigurowania SPF i DKIM przed rozpoczęciem wysyłania wiadomości.
Prawidłowe uwierzytelnianie pomaga również chronić Twoją markę, znacznie utrudniając osobom o złych zamiarach podszywanie się pod Twoją domenę.
Jeśli kiedykolwiek zdarzyło Ci się konfigurować domenę do wysyłki kampanii na platformie do email marketingu, zapewne znasz już SPF i DKIM. Większość dostawców – w tym MailerLite – wymaga ich konfiguracji przed rozpoczęciem wysyłki, żeby wiadomości nie trafiały od razu do spamu.
Możesz to zrobić ręcznie lub skorzystać z automatycznego narzędzia uwierzytelniania domeny MailerLite, które dodaje rekordy SPF i DKIM do domeny bez konieczności ręcznego grzebania w ustawieniach DNS.
Dołącz do MailerLite, by uniknąć komplikacji
Skonfiguruj domenę i zacznij wysyłać kampanie emailowe – nasze narzędzie automatycznie dodaje rekordy SPF i DKIM, dzięki czemu możesz zacząć szybko i bez bawienia się w techniczne ustawienia.
Protokoły szyfrowania email
Protokoły szyfrowania chronią treść wiadomości przed odczytaniem przez nieuprawnione osoby – zarówno podczas przesyłania, jak i gdy wiadomość znajduje się na serwerze.
TLS (Transport Layer Security): szyfruje połączenie między serwerami pocztowymi podczas przesyłania emaili przez internet. Większość nowoczesnych dostawców poczty domyślnie wymusza TLS
STARTTLS: polecenie, które aktualizuje niezaszyfrowane połączenie do bezpiecznego połączenia TLS. Jeśli serwer po drugiej stronie nie obsługuje STARTTLS, połączenie wraca do niezaszyfrowanego – co stanowi potencjalną lukę bezpieczeństwa
S/MIME (Secure/Multipurpose Internet Mail Extensions): zapewnia szyfrowanie end-to-end i podpisy cyfrowe na poziomie wiadomości. Wymaga wymiany certyfikatów cyfrowych między nadawcą a odbiorcą, dlatego jest popularniejszy w środowiskach korporacyjnych
PGP (Pretty Good Privacy) / GPG (GNU Privacy Guard): kolejna metoda szyfrowania end-to-end i podpisów cyfrowych. Zamiast certyfikatów, PGP używa modelu sieci zaufania, gdzie użytkownicy wymieniają klucze publiczne bezpośrednio. Ograniczone upowszechnienie wynika z tego, że działa tylko wtedy, gdy obie strony go używają – a zarządzanie kluczami bywa uciążliwe dla mniej technicznych użytkowników
Warto wiedzieć, że szyfrowanie połączenia to nie jedyna warstwa ochronna. Wielu dostawców dodatkowo szyfruje przechowywane wiadomości na poziomie infrastruktury serwerowej.
Protokoły email – podsumowanie
Protokoły email zapewniają niezawodne przesyłanie wiadomości między serwerami, skrzynkami i urządzeniami. To, które z nich musisz znać, zależy od tego, co chcesz osiągnąć:
Konfigurujesz firmową pocztę? Wybierz między IMAP a POP3 – w większości przypadków IMAP będzie lepszym wyborem
Ustawiasz domenę do wysyłki kampanii email marketingowych? Skonfiguruj SPF, DKIM i – rekomendowane – DMARC
Budujesz infrastrukturę emaili transakcyjnych? Znajomość protokołu SMTP i jego portów będzie niezbędna
FAQ: protokoły email
1. IMAP czy POP3 – co wybrać?
W zdecydowanej większości przypadków wybierz IMAP. Przechowuje wiadomości na serwerze i synchronizuje je na wszystkich urządzeniach. POP3 pobiera wiadomości na jedno urządzenie i zazwyczaj usuwa je z serwera – awaria urządzenia może oznaczać utratę całej historii korespondencji.
2. Czy protokół SMTP służy do wysyłania czy odbierania emaili?
Wyłącznie do wysyłania. Protokół SMTP przenosi wiadomość od klienta pocztowego do serwera poczty, a następnie między serwerami aż do odbiorcy. Odbieranie obsługują osobno protokoły IMAP lub POP3.
3. Jaki port SMTP wybrać?
W większości przypadków port 587. Obsługuje szyfrowanie i jest akceptowany przez niemal każdy serwer pocztowy. Port 2525 to popularny zamiennik, gdy port 587 jest zablokowany. Unikaj portu 25 – wielu dostawców go blokuje, żeby ograniczyć spam.
4. Czy SPF, DKIM i DMARC to protokoły email?
To protokoły uwierzytelniania email – potwierdzają, że wiadomość naprawdę pochodzi z Twojej domeny. Bez nich Twoje emaile trafiają do spamu zamiast do skrzynki odbiorczej.